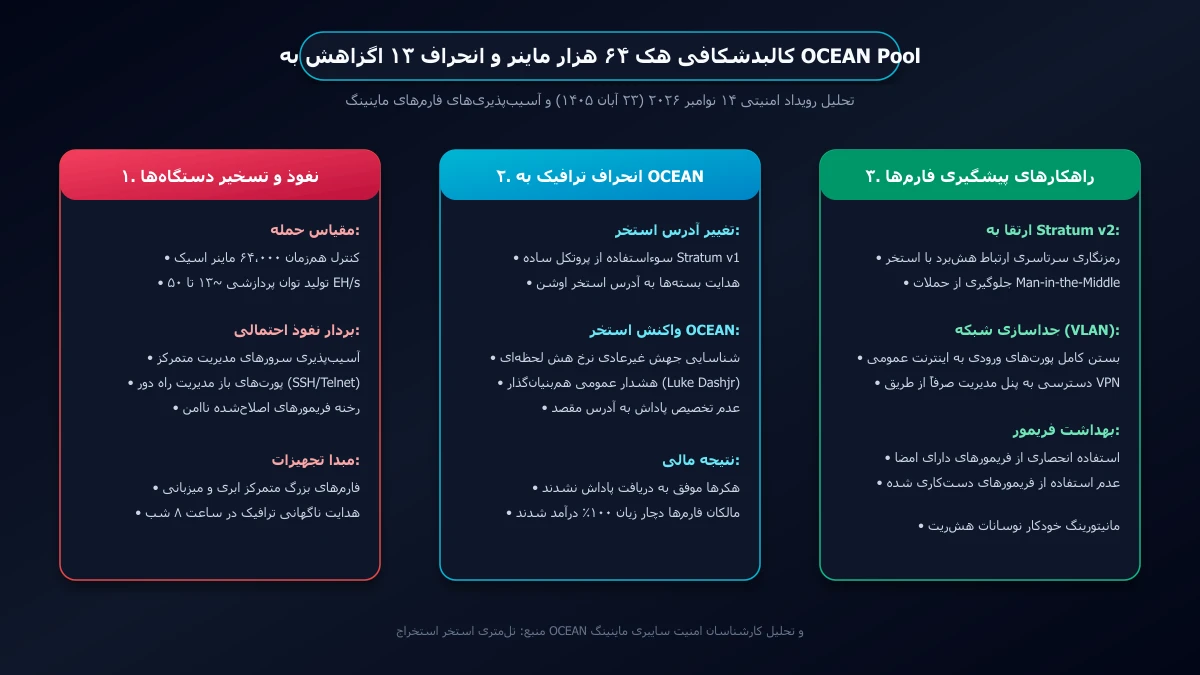
در یکی از بزرگترین و بیسابقهترین حوادث امنیت سایبری در صنعت استخراج ارزهای دیجیتال، مهاجمان ناشناس در ۱۴ نوامبر ۲۰۲۶ (۲۳ آبان ۱۴۰۵) کنترل همزمان حدود ۶۴ هزار دستگاه ماینر ASIC بیتکوین را به دست گرفتند. این حمله با هدایت ناگهانی توان پردازشی عظیمی نزدیک به ۱۳ اگزاهش بر ثانیه (13 EH/s) — که در دقایق اولیه در دادههای عمومی استخر تا مرز ۴۰ و ۵۰ اگزاهش نیز مشاهده شد — به سمت استخر استخراج OCEAN همراه بود.
خلاصه ابعاد رویداد امنیتی حمله به استخر OCEAN
پاسخ سریع به ماهیت حمله: در این تهاجم سایبری، هکرها با نفوذ به لایههای مدیریتی فارمها، مسیر هشریت دهها هزار ماینر را بدون تغییر سختافزاری به سمت استخر OCEAN منحرف کردند. با وجود انتقال این توان عظیم (معادل حدود ۲ درصد از کل شبکه جهانی بیتکوین)، هیچ پاداشی به کیفپول هکرها واریز نشد؛ اما فارمداران قربانی با قطع کامل درآمد کارکرد ریگهای خود در این بازه زمانی روبهرو شدند.
- زمان رویداد: حوالی ساعت ۲۰:۰۰ به وقت محلی (Central Time) در تاریخ ۱۴ نوامبر ۲۰۲۶ (۲۳ آبان ۱۴۰۵).
- حجم ترافیک متأثر: حدود ۶۴٬۰۰۰ ماینر فعال و بیش از ۱۳ اگزاهش توان پردازشی منحرفشده.
- پیامد اقتصادی: صفر شدن درآمد مالکان دستگاهها در حین مصرف برق کامل، بدون سودآوری برای مهاجم به دلیل عدم ثبت بلوک.
- اخطار توسعهدهندگان: هشدار صریح لوک دشجونیور (Luke Dashjr) و کارشناسان ماینینگ مبنی بر ضعفهای بنیادی مزارع در ایزولاسیون شبکه و وابستگی به پروتکلهای قدیمی.
تحلیل فنی: مهاجمان چگونه ۶۴ هزار ماینر را تسخیر کردند؟
بردار نفوذ در این حمله چه بود؟ بررسیهای اولیه متخصصان امنیت سختافزار نشان میدهد که نفوذ به این حجم گسترده از دستگاهها در عرض چند دقیقه، از طریق حمله به تکتک ماینرها ممکن نیست؛ بلکه نشاندهنده دسترسی غیرمجاز به «سیستمهای مدیریت متمرکز فارمها» (Farm Management Systems) یا استفاده از آسیبپذیری مشترک در فریمورهای متفرقه (Custom Firmwares) است.
عوامل فنی زیر به عنوان محتملترین کانالهای این حمله شناسایی شدهاند:
- رخنه به سرورهای ابری یا کنترل مرکزی: مزارع صنعتی بزرگ از نرمافزارهای تجمیعی نظیر Foreman یا اسکریپتهای اتوماسیون داخلی برای تغییر بالک (Bulk) تنظیمات ماینرها استفاده میکنند. نشت کلیدهای API یا دسترسی روت به این پنلها، امکان تغییر یکباره آدرس استخر برای هزاران دستگاه را فراهم میسازد.
- پورتهای مدیریتی محافظتنشده: فعال بودن پورتهای SSH، Telnet و رابط کاربری وب ماینرها بر روی شبکه اینترنت عمومی بدون فایروال یا شبکه اختصاصی مجازی (VPN).
- پروتکل آسیبپذیر Stratum v1: پروتکل سنتی استخراج Stratum v1 فاقد رمزنگاری است و ارتباطات آن به صورت متن آشکار (Plaintext) رد و بدل میشود. این نقص زمینه را برای حملات مرد میانی (Man-in-the-Middle) و سرقت بستههای کار (Job Hijacking) فراهم میکند.
چرا مهاجمان سودی از این سرقت هشریت کسب نکردند؟
چرا هکرها دست خالی ماندند؟ یکی از نکات جالبتوجه در این حمله، ناکامی مهاجمان در برداشت درآمد است. در ساختار استخرهای استخراج، پاداش تنها در صورتی تعلق میگیرد که هشریت اختصاصیافته موفق به کشف بلوک معتبر شود یا سیستم پرداخت سهم (Share) استخر، صحت محاسبات را تأیید کند.
با توجه به ناهنجاری ثبتشده در دادههای ترافیکی OCEAN و افت سریع ترافیک، هیچ بلوکی با این قدرت پردازشی تصادفی استخراج نشد و استخر نیز حساب کاربری مقصد را به حالت تعلیق درآورد. با این حال، مالکان ۶۴ هزار ماینر ناچار به پرداخت هزینه گزاف برق مصرفی دستگاههای خود شدند، در حالی که در طول ساعات انحراف هیچ ارزی در داشبورد استخر اصلی آنها منظور نشد.
مقایسه امنیتی پروتکل Stratum v1 با Stratum v2
این رویداد زنگ خطری جدی برای لزوم تسریع در استقرار استاندارد مدرن Stratum v2 در میان اپراتورهای فارم و استخرها بود. تفاوتهای بنیادین این دو پروتکل در جدول زیر خلاصه شده است:
| معیار مقایسه | پروتکل سنتی Stratum v1 | پروتکل پیشرفته Stratum v2 |
|---|---|---|
| رمزنگاری ارتباطات | فاقد رمزنگاری (Plaintext) و آسیبپذیر در برابر شنود | رمزنگاری پیشرفته سرتاسری با استاندارد AEAD |
| مقاومت در برابر سرقت هشریت | بسیار ضعیف در برابر ریدایرکت DNS و حملات MitM | احراز هویت دیجیتال دوجانبه ماینر و سرور استخر |
| کارایی پهنای باند شبکه | حجم داده بالا به دلیل فرمت پیامهای متنی JSON | فرمت باینری فشرده و کاهش بیش از ۵۰ درصدی ترافیک |
| انتخاب تراکنشهای بلوک | انحصار در دست سرور استخر مرکزی | امکان انتخاب قالب تراکنش توسط خود ماینر (Job Negotiation) |
چکلیست امنیت شبکه برای مزارع و فارمهای استخراج
برای مصون ماندن از حملات مشابه و نشت توان پردازشی، رعایت پروتکلهای زیر در تمامی مزارع کوچک و صنعتی ضروری است:
- جداسازی ترافیک (VLAN): شبکه دستگاههای ماینر را در یک VLAN اختصاصی و کاملاً ایزوله از شبکه اداری و اینترنت عمومی قرار دهید.
- مسدودسازی پورتهای خطرناک: تمامی پورتهای پیشفرض Telnet (پورت ۲۳) و وب ماینرها (پورت ۸۰) را مسدود کرده و دسترسی را فقط به SSH از طریق کلید امنیتی (نه رمز عبور) و شبکه VPN محدود کنید.
- احراز هویت دو مرحلهای (2FA): برای تمامی نرمافزارهای مانیتورینگ و داشبوردهای استخر استخراج حتماً احراز هویت دوعاملی سختافزاری یا نرمافزاری را فعال کنید.
- استفاده از فریمورهای معتبر: از نصب فریمورهای گمنام جهت اورکلاک خودداری کنید؛ زیرا طبق بررسیهای آزمایشگاهی، بسیاری از این فریمورها حاوی درهای پشتی برای انتقال درصدی از هشریت هستند.
برای بررسی میزان کارکرد دقیق و تطبیق مصرف برق تجهیزات با درآمدهای مورد انتظار، میتوانید از ماشین حساب سودآوری ماینر استفاده نمایید و وضعیت اصالت گارانتی دستگاههای خود را در بخش راهنمای جامع گارانتی ماینرها پیگیری کنید.
منبع خبر: پایگاه دادههای عمومی هشریت شبکه بیتکوین و بیانیه تیم توسعه استخر OCEAN به همراه تحلیلهای فنی منتشرشده توسط Luke Dashjr.